
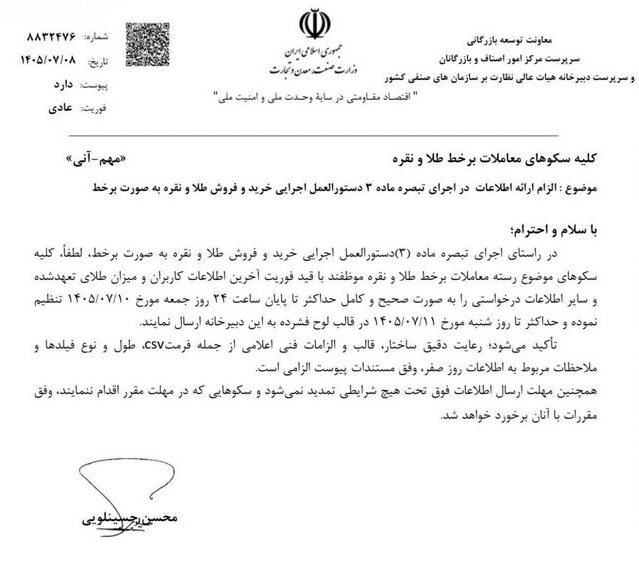
وزارت صنعت، معدن و تجارت در نامهای با قید «مهم ـ آنی» از سکوهای معاملات آنلاین طلا و نقره خواسته است آخرین اطلاعات کاربران و میزان طلای تعهدشده را در قالب فایل CSV روی لوح فشرده (CD) تهیه و به نهاد مربوطه ارسال کنند. اما سال 2026 و دولت الکترونیک باید اطلاعات را به این فرمت از پلتفرمها دریافت کند؟
دستورالعمل اجرایی معاملات آنلاین طلا که سال گذشته تصویب شد، جمعآوری فهرست کاربران و میزان طلای تعهدشده سکوها را برای صحتسنجی و استفاده در «سامانه ناظر» پیشبینی کرده است. هدف این سازوکار، تطبیق تعهدات پلتفرمها با موجودی واقعی طلا و جلوگیری از ایجاد تعهد بدون پشتوانه است.
بنابر گزارش TGJU، این اطلاعات باید تا پایان روز 11 مهر ماه در اختیار وزارت سمت قرار گیرد. البته اصل ماجرا البته آنقدرها هم عجیب نیست. اما قسمت عجیب ماجرا جایی است که پای CD وسط میآید.
چه کسی تضمینکننده امنیت دادههای کاربران است؟
از نگاه امنیت اطلاعات، مسئله فقط این نیست که چه نهادی حق دریافت دادهها را دارد؛ نحوه انتقال و نگهداری این دادهها هم به همان اندازه اهمیت دارد. اطلاعات کاربران یک پلتفرم طلا، بهخصوص اگر شامل مشخصات هویتی و میزان دارایی آنها باشد، دادهای نیست که بتوان با آن مانند یک فایل اداری معمولی رفتار کرد.
البته انتقال اطلاعات از طریق CD ذاتاً ناامن نیست. میتوان فایل را رمزنگاری کرد، کلید را جداگانه منتقل کرد و فرایند تحویل، دسترسی و امحای رسانه را تحت کنترل قرار داد. مشکل اینجاست که در نامه منتشرشده توضیح مشخصی درباره هیچکدام از این سازوکارها وجود ندارد.
نکته بسیار مهم دیگر آن است که مشخص نیست فایل CSV دقیقاً شامل چه اطلاعاتی است، آیا الزامی به رمزنگاری این اطلاعات پیش از ارائه به وزارت صمت هست یا خیر و اینکه چه کسانی به آن دسترسی خواهند داشت و CD پس از تحویل چه سرنوشتی پیدا میکند، همچنان نامشخص است. حتی مشخص نیست «آخرین اطلاعات کاربران» دقیقاً به چه فیلدهایی اشاره دارد.
داده بسیار مهمی که برای مجرمان بسیار ارزشمند است!
نگرانی اصلی زمانی شکل میگیرد که اطلاعات هویتی کاربران با میزان دارایی آنها کنار هم قرار بگیرد. فرض کنید فردی طلا خریده و اطلاعات هویتی، محل سکونت و میزان طلای تعهدشده او در یک مجموعه داده ثبت شده باشد؛ حالا اگر چنین اطلاعاتی در اثر هک، خطای انسانی، دسترسی غیرمجاز یا فروش غیرقانونی نشت کند، دیگر صرفاً با افشای اطلاعات شخصی طرف نیستیم، بلکه ممکن است مشخص شود چه کسی، کجا زندگی میکند و چه میزان طلا در اختیار دارد؛ دادهای که طبیعتاً برای مجرمان سایبری و کلاهبرداران میتواند بسیار باارزش باشد.
به همین دلیل، سؤال مهم فقط این نیست که چه نهادی حق دریافت این اطلاعات را دارد؛ باید پرسید چه کسی و با چه سطح دسترسی قرار است آنها را ببیند و اگر این اطلاعات روزی از کنترل خارج شد، چه کسی پاسخگو خواهد بود؟ چون افشای فهرستی از مشتریان طلا با نام و نشانی و میزان دارایی، با لو رفتن یک دیتابیس معمولی کاملاً متفاوت است.
دولت الکترونیک با CD!
در شرایطی که این روزها بیشتر از هر زمانی درباره رمزنگاری، احراز هویت چندمرحلهای، ثبت لاگ و انتقال امن داده صحبت میکنیم، برای جابهجایی اطلاعات مالی کاربران، راهکار پیشنهادی یک لوح فشرده است.
البته مشکل خود CD نیست. اگر پشت این CD یک فرایند امنیتی دقیق وجود داشته باشد، رسانه فیزیکی هم میتواند قابل استفاده باشد. اما اگر قرار باشد اطلاعات حساس روی یک دیسک قرار بگیرد و از یک میز به میز دیگر منتقل شود، بدون اینکه مشخص باشد چه کسی به آن دسترسی دارد و بعداً چه اتفاقی برای آن میافتد، مسئله دیگر شوخی با فناوری قدیمی نیست؛ مسئله امنیت دادههای شهروندان است.
بنابراین اصل درخواست وزارت صمت مبنای مقرراتی دارد، اما دامنه دقیق اطلاعات درخواستی و سازوکار انتقال و حفاظت از آنها همچنان پرسشبرانگیز است؛ مخصوصاً وقتی صحبت از اطلاعات هویتی و دارایی مالی کاربران باشد.
در نهایت ممکن است طلای مردم در خزانه کاملاً امن باشد، اما سؤال اینجاست که اطلاعات صاحبان همان طلا در مسیر رسیدن به سامانه ناظر چقدر امن است؟


