سه شنبه 15 اسفند 1396 - ساعت 10:15

دو روز پسازآنکه کلاهبرداران شروع به تبلیغ RaaS بهعنوان یک سرویس باجافزار ذخیرهسازی Ransomware در وب تاریک کردند محتواهای باجافزار ذخیرهسازی ransomware تولیدشده در این پورتال در حال حاضر مضر بوده و کامپیوترهای کاربران دنیای واقعی را آلوده میکند. این باجافزار در اوایل این هفته توسط Bleeping Computer شناسایی شد و سومین نسخه از باجافزارهای ransomware ارائهشده بهعنوان یک پیشنهاد وب تاریک RaaS در سال جاری، پس از باج افزار GandCrab است.
این سرویس در تاریخ 12 فوریه راهاندازی شد، اما تا 20 فوریه بهصورت آنلاین در دسترس نبود و تا 22 فوریه، محققان امنیتی پیشازاین گزارش دادند که اولین قربانیان فضای مجازی شکایت کردهاند که سیستم آنها آلوده است.
درست مانند Saturn RaaS، باجافزار ذخیرهسازی اجازه میدهد تا هرکسی برای سرویس ثبتنام کند و به آنها اجازه میدهد بدون نیاز به پرداخت هزینهای برای فعالسازی یک حساب بهصورت سیستم باینری (دودویی) اقدام کنند.
ذخیرهساز دادهها، کاربران را تشویق میکنند نمونههای باج افزار ransomware تولیدی رابین قربانیان توزیع کنند، و به قربانیان وعده دریافت سهم از هزینه رمزگشایی فایلها را میدهد
اما این در حالی است که صاحبان Ransomware گروه خود را که حدود 30% از هزینه کل اجناس است را از بیت کویین کاربران قربانی برداشت میکند را فاش نمیکند.
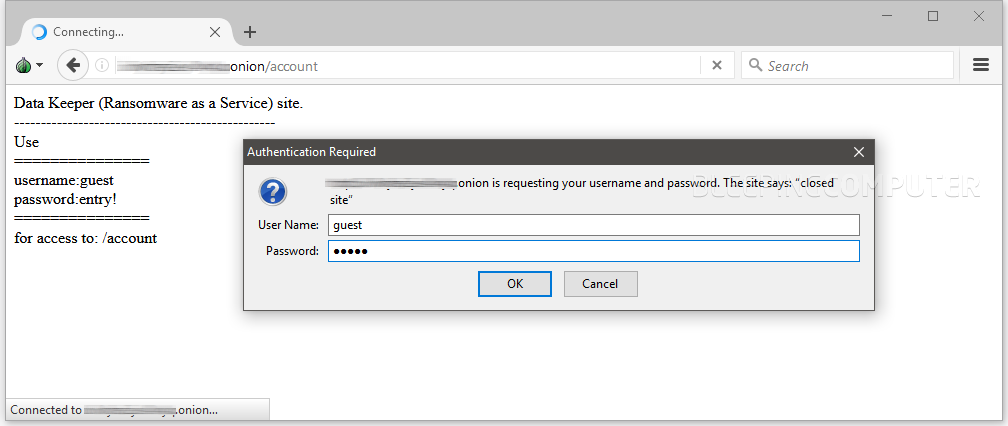
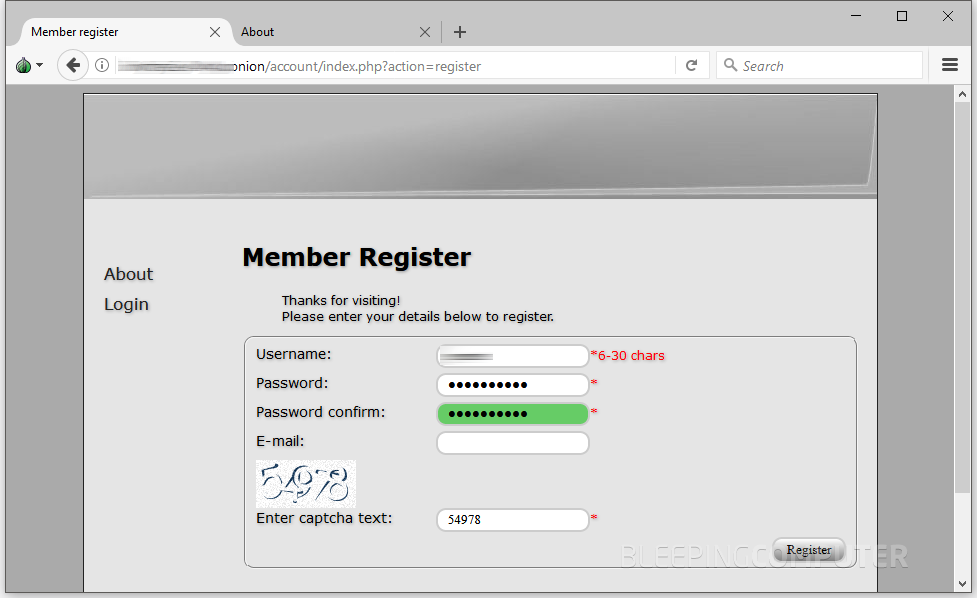
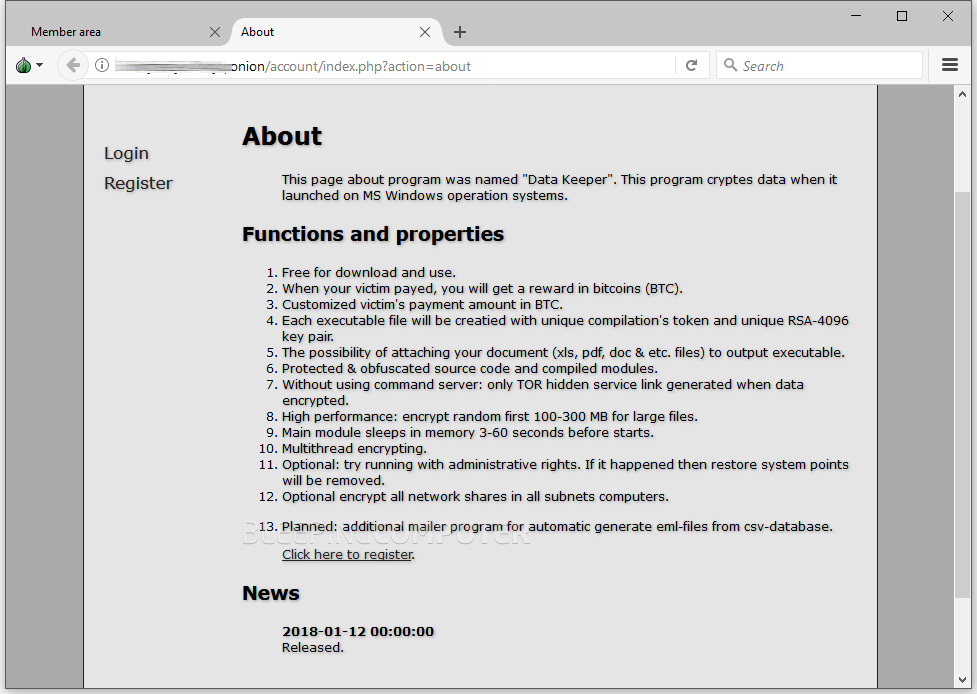
در باج افزار ذخیرهسازی Raas بخشهایی در دسترس هستند که کاربران را قادر میسازد تا با پرداخت هزینه از بیت کویین خود بانام قسمت درآمد و تولید باج افزار ransomware بهصورت دودویی (باینری) فایلهای مختلف ازجمله نمونه روشهای رمزگشایی را دانلود کنند.
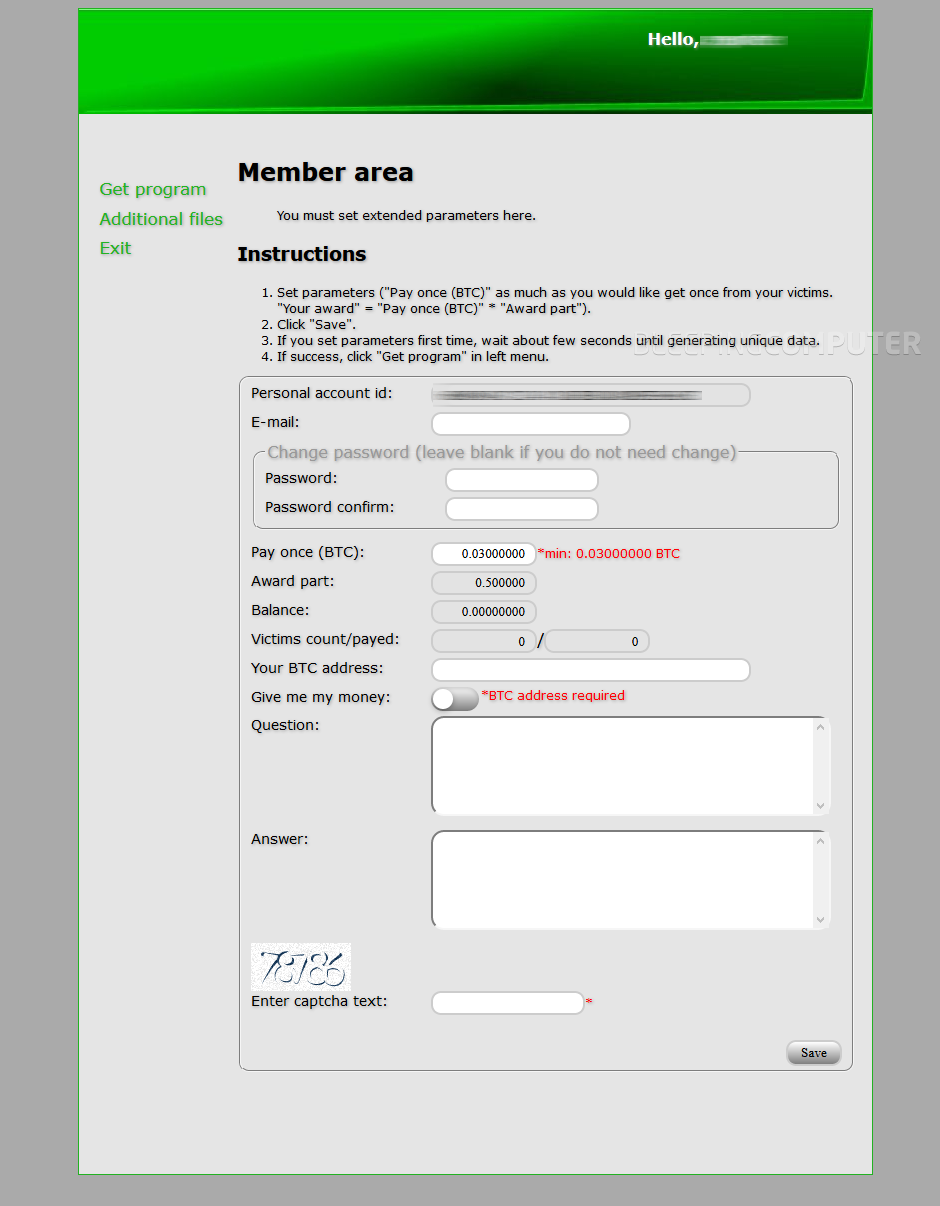
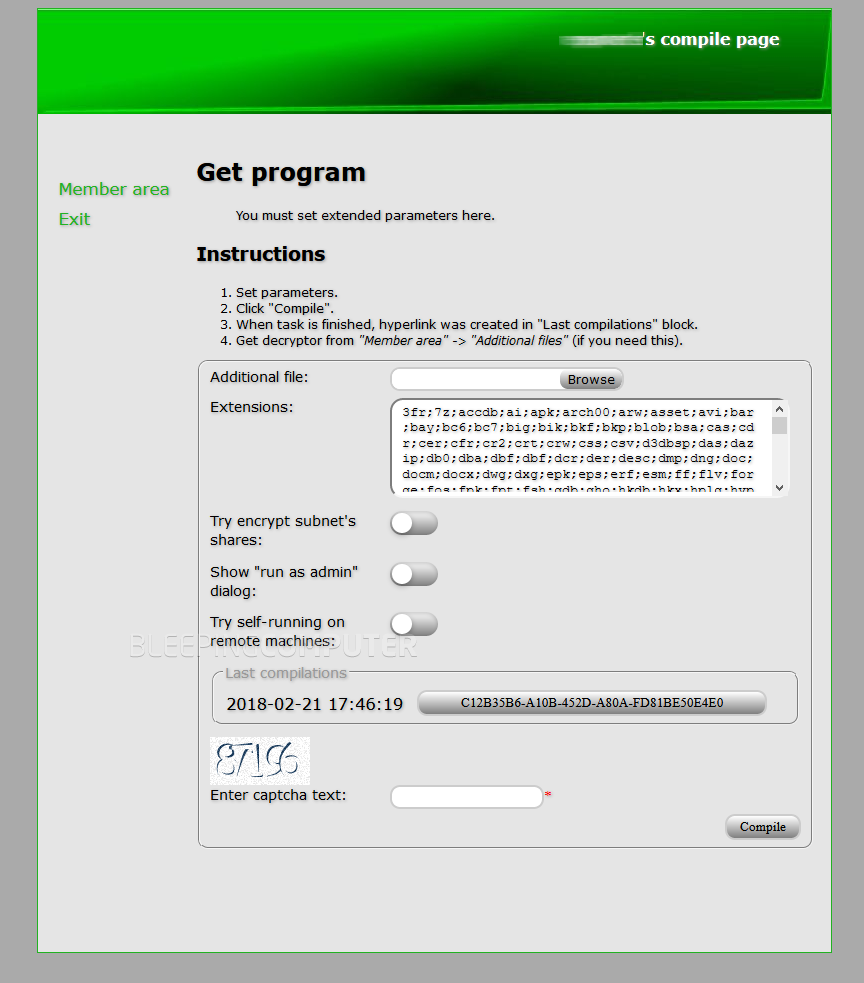
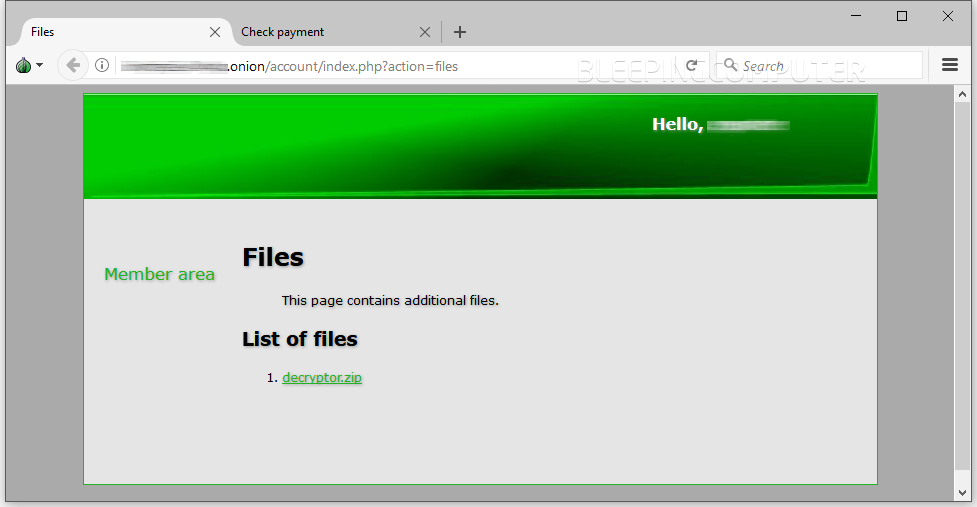
باج افزار ذخیرهساز ransomware بهخوبی کدگذاری میشود.
باج افزار ذخیرهساز ransomware که از طریق ذخیرهساز RaaS تولیدشده است در.NET کدگذاری میشود و درحالیکه ransomware.NET معمولاً باج افزار ذخیرهساز ransomware دارای کیفیت پایینی در شبکه است و این به نظر میرسد توسط کسی که بیشتر متخصص بدافزار noobs ها است نوشتهشده.
مالور هانتر، یکی از محققان امنیتی که به Bleeping Computer کمک کرد تا باج افزار ذخیرهساز ransomware را برای این مقاله تجزیهوتحلیل کند، به گفته وی: "نمونهای که در وسترن (جعبهابزار بازیابی دادهها) که ما آن را پنجشنبه دیدیم شامل 4 لایه است."
مالور هانتر میگوید:"اولین لایه یک EXE است که یکی دیگر از EXE را به٪ LocalAppData٪ با یک نام تصادفی و یک دنباله میسازد سپس آن را با پارامترهای ProcessPriorityClass.BelowNormal و ProcessWindowStyle.Hidden اجرا میکند."
وی گفت: "این دومین EXE یک DLL را بارگذاری میکند که یک DLL دیگر را که شامل رنج واقعی است که تمام فایلها را رمزگذاری میکند، بارگیری میکند. همه لایهها دارای رشتههای سفارشی و حفاظت از منابع هستند. "و سپس هر لایه با ConfuserEx محافظت میشود."
اینیک سطح پیچیده غیرحرفهای از حفاظت است که در مقایسه با نسخههای.NET ransomware که در سال گذشته بهصورت آنلاین شناور شده مقایسه شده است.
علاوه بر این، این نیز یکی از معدودی از موارد سوء باج افزار ransomware است که از PsExec، یک ابزار مدیریت از راه دور مبتنی بر خط فرمان استفاده میکند. DataKeeper از PsExec برای اجرای ransomware در ماشینهای دیگر در شبکههای قربانیان استفاده میکند. و اینیکی از موارد سوء یا بدیهای باج افزار ransomware هست.
ransomware Data Keeper از یک فرمت فایل خاص استفاده نمیکند.
قربانیان آلوده به نسخههای این باج افزار فایلهای خود را با الگوریتم دوگانه AES و RSA-4096 رمزگذاری خواهند کرد. Keeper Data نیز فایلهای کاربران را شمارش میکند و تلاش میکند تا تمام شبکههای اشتراکی را که میتوانند به آنها دسترسی پیدا کنند، رمزگذاری کند.
باج افزار Data Keeper پسوند خاصی را به انتهای فایلهای رمزگذاری شده اضافه نمیکند، به این معنی که قربانیان قادر نخواهند بود که کدام فایلها رمزگذاری شوند، مگر اینکه آنها سعی کنند آن را باز کنند. این درواقع کاملاً هوشمندانه است، چراکه یک حس عدم اطمینان برای هر قربانی را نشان میدهد، و کاربر نمیدانند که میزان آلودگی در رایانهاش چقدر است.
علاوه بر این، RaaS به هر یک از وابستهها اجازه میدهد تا انتخاب کنید چه نوع فایلها را هدف قرار میدهد، به این معنی که نسخههای مختلف Data Keeper فایلهای مختلف را برای هر قربانی رمزگذاری میکنند.
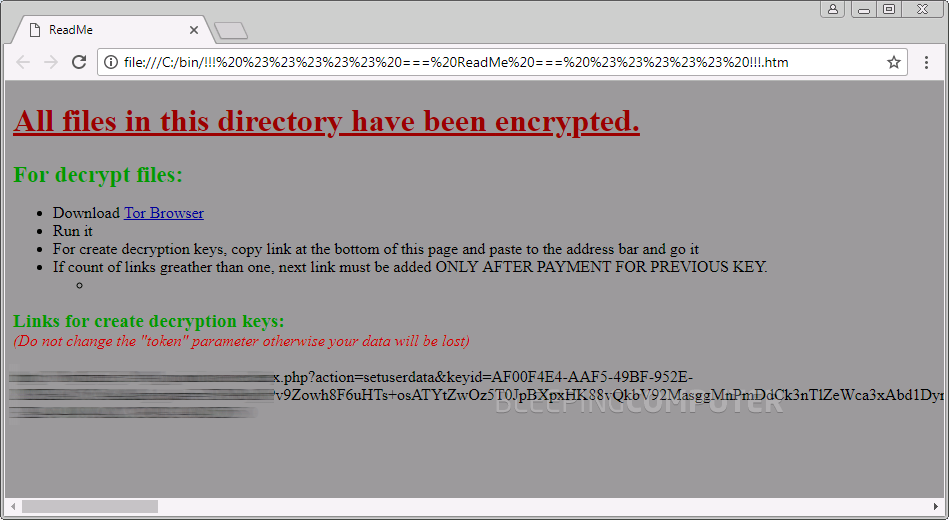
تنها نشانه آلوده شدن قربانیان، فایل "!!! ##### === ReadMe === #####!!!. htm" است که باج افزار Data Keeper در هر پوشهای که فایلها را رمزگذاری میکند قرار میدهد.
قربانیان آلوده به نسخههای این باج افزار فایلهای خود را با الگوریتم دوگانه AES و RSA-4096 رمزگذاری خواهند کرد. Keeper Data نیز فایلهای کاربران را شمارش میکند و تلاش میکند تا تمام شبکههای اشتراکی را که میتوانند به آنها دسترسی پیدا کنند، رمزگذاری کند.
باج افزار Data Keeper پسوند خاصی را به انتهای فایلهای رمزگذاری شده اضافه نمیکند، به این معنی که قربانیان قادر نخواهند بود که کدام فایلها رمزگذاری شوند، مگر اینکه آنها سعی کنند آن را باز کنند. این درواقع کاملاً هوشمندانه است، چراکه یک حس عدم اطمینان برای هر قربانی را نشان میدهد، و کاربر نمیدانند که میزان آلودگی در رایانهاش چقدر است.
علاوه بر این، RaaS به هر یک از وابستهها اجازه میدهد تا انتخاب کنید چه نوع فایلها را هدف قرار میدهد، به این معنی که نسخههای مختلف Data Keeper فایلهای مختلف را برای هر قربانی رمزگذاری میکنند.
تنها نشانه آلوده شدن قربانیان، فایل "!!! ##### === ReadMe === #####!!!. htm" است که باج افزار Data Keeper در هر پوشهای که فایلها را رمزگذاری میکند قرار میدهد.
هزینه بازگشایی اطلاعات ازدسترفته برای کاربران نیز در RaaS متغیر است، بنابراین این مقدار نیز از یک قربانی تا قربانی دیگر متفاوت است. زیرابه گفته کاربران آلودهشده به این باج افزار برای دسترسی به یک وبسایت )Dark veb وب تاریک) برای دریافت اطلاعات بیشتر در مورد مراحل لازم برای پرداخت هزینه جبران (جهت دریافت، بازگرداندن و رمزگشایی فایلهای آلوده و ازدسترفته خود) تفاوتهایی در خصوص مراحل مختلف وجود داشته است.
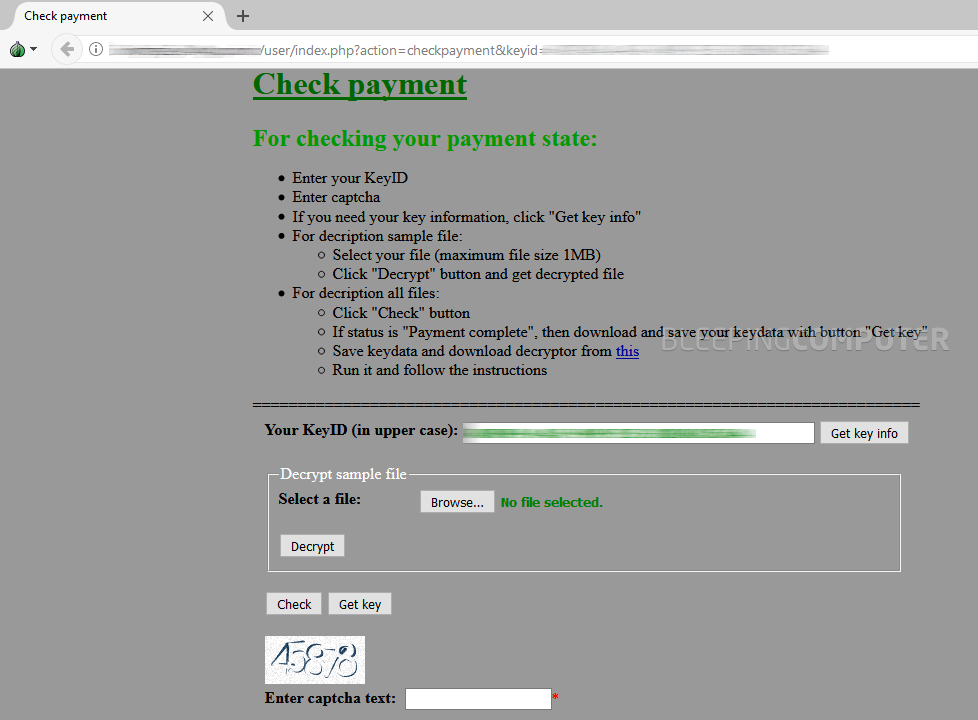
بر اساس فرمول جبران خسارت در این باج افزار، اگر باج افزار Data Keeper کامپیوترهای یک شرکت را آلوده کند، قربانیان مجبور خواهند بود تا هر بار با یکی از کامپیوترهای شرکت به دادههای خود دسترسی داشته باشند. این به این معنی است که یک آلودگی ساده میتواند هزینههای هنگفتی برای شرکتهایی که پشتیبان گیری مناسب و کافی نداشتهاند اما میخواهند فایلهای آلوده و ازدسترفته خود را بازیابی کنند در بر خواهد داشت.
نسخههای باج افزار ransomware Data Keeper بهعنوان یک ویروس مخرب شناسایی شد.
به گفته مالوایر هانتر در Bleeping Computer یکی از مؤسسان و کارکنان تهدیدکننده این باج افزار که در حال حاضر یکی از انواع پستهای الکترونیکی باج افزار Data Keeper ransomware را از طریق کدهای باینری و بهوسیله یک سرور خودکارسازی خانگی توزیع میکند این به معنی آن است که آنها حملات خود را درست تنظیم میکنند و در مورد اهداف خود جدی هستند و فقط قصد امتحان قربانیان را ندارند.محققانی که طرح رمزنگاری باج افزار Data Keeper را در مورد اطلاعات آلوده بررسی کردهاند قادر به یافتن راه نفوذی که میتوانستند برای بازیابی پروندههای قربانیان استفاده کنند پیدا نکردهاند. اگر در این رابطه راهحل منطقی و کاربردی پیدا شود و یک رمزگشای رایگان در خصوص اطلاعات آلودهشده توسط این باج افزار پیدا شود، ما این مقاله را با یک لینک به محل دانلود آن بهروزرسانی میکنیم.
ترجمه: حسین موالی
منبع:
بلیپینگ کامپیوتر اخبار امنیت فناوری اطلاعات | پلیس فتا | شبکههای اجتماعی | فضای مجازی | شبکه های اجتماعی | اینترنت | پلیس فتا ناجا | Ransomware | باج افزار | کردستان | Data Keeper


